Was ist ein EUDI Wallet Connector? Die Definition des Teams, das den Begriff geprägt hat
Vor drei Jahren existierte der Begriff „EUDI Wallet Connector“ noch nicht. Heute steht er in den Ausschreibungen europäischer Banken, in Anbieterpräsentationen und Analystenberichten. Identitätsverifizierungsanbieter, eID-Anbieter und Signaturplattformen behaupten gleichermaßen, einen Wallet Connector anzubieten. Das Problem: Sie meinen damit Unterschiedliches. Manche Produkte, die sich Connector nennen, fragen PID bei einer einzigen nationalen Wallet ab. Andere werden mit einer Business Wallet verwechselt. Dieser Beitrag definiert klar, was ein EUDI Wallet Connector ist und was nicht, was er abdecken muss und wie man ihn bewertet.
Woher der Begriff EUDI Wallet Connector stammt
Unser Team arbeitet seit 2019 an digitaler Identität, zunächst innerhalb der Commerzbank. Wir haben IDunion geleitet, eines der größten Forschungskonsortien zu digitaler Identität in Europa, gefördert von der Bundesregierung. Mitglieder unseres Teams haben die OpenID4VC-Protokollfamilie mitinitiiert, die heute den Kern des Architecture and Reference Framework (ARF) bildet. Als Lissi 2023 aus der Commerzbank ausgegründet wurde, haben wir uns auf eine Anwendung konzentriert: die Software, die eine Organisation braucht, um mit den Wallets ihrer Kundinnen und Kunden, Mitarbeitenden und Bürgerinnen und Bürger zu interagieren.
Diese Softwarekategorie hatte keinen Namen. Wir haben damals „Gateway“, „Adapter“ und einige andere Begriffe erwogen. Ich erinnere mich gut an die Diskussionen. „Connector“ hat sich durchgesetzt, weil der Begriff die Aufgabe am präzisesten beschreibt – er verbindet die bestehende IT einer Organisation mit den Wallets, und das in beide Richtungen. Wir haben das Produkt um diesen Begriff herum gebaut und ihn konsequent verwendet. Heute ist er der Begriff der Branche. Und weil wir die Kategorie benannt haben, sehen wir uns in der Verantwortung, sie sauber zu definieren.
Was ist ein EUDI Wallet Connector?
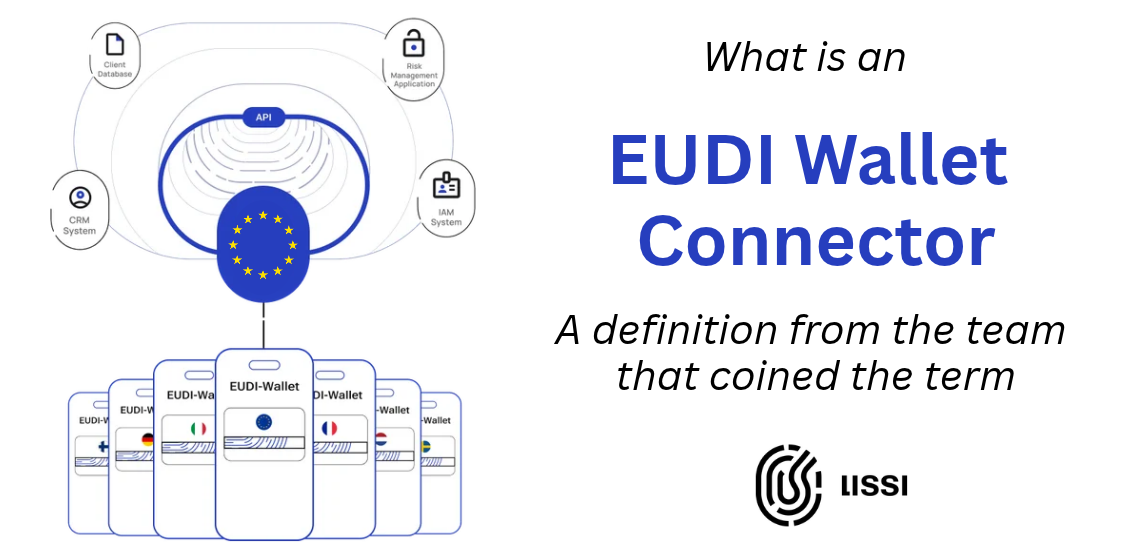
Ein EUDI Wallet Connector ist eine Infrastruktur-Softwarekomponente, die es einer Organisation ermöglicht, mit allen European Digital Identity Wallets über alle Anwendungsfälle hinweg zu interagieren – Identitätsdaten und Attestierungen zu verifizieren, Attestierungen auszustellen, Nutzer zu authentifizieren sowie Signaturen und Zahlungen zu autorisieren – über eine einzige API, ohne den eIDAS-2.0-Protokollstack selbst implementieren zu müssen.
Im Sinne der europäischen Referenzarchitektur (ARF) ist der Connector die technische Umsetzung der Seite der Wallet-Relying-Party (Abfrage und Verifizierung von PID und Attestierungen, starke Kundenauthentifizierung, Autorisierung qualifizierter elektronischer Signaturen) sowie der Seite des Attestierungsanbieters (Ausstellung elektronischer Attributsbescheinigungen). Eine Nuance ist dabei wichtig: Die Organisation bleibt Relying Party im eigenen Namen, mit eigenen Zugangs- und Registrierungszertifikaten. Der Connector ist das Werkzeug der Organisation, kein zwischengeschalteter Intermediär.
Ein Connector ist eine Anwendung. Ob er im eigenen Rechenzentrum der Organisation, als Managed Service oder als SaaS betrieben wird, ist eine Frage des Deployments – sie ändert, wer die Komponente betreibt, nicht, was die Komponente ist.
Was ein Wallet Connector abdecken muss
Vier Dinge unterscheiden einen Connector von einem Wallet-Endpunkt.
- Alle Wallets, nicht nur eine: Ein Connector muss mit den Wallets aller Mitgliedstaaten interoperabel sein – heute mit den Implementierungen, die in nationalen Sandboxes und den EU Large-Scale Pilots verfügbar sind, morgen mit den Produktiv-Wallets. Das muss kontinuierlich getestet werden, und neue Wallets müssen unterstützt werden, sobald sie erscheinen. Eine Komponente, die mit einer einzigen nationalen Wallet spricht, ist ein nationaler Wallet Connector. An diesem Kriterium dünnt sich der Markt am schnellsten aus, und es lässt sich leicht überprüfen: Fragen Sie nach der Interoperabilitäts-Testmatrix.
- Alle Anwendungsfälle, nicht einer: Verifizierung von Personenidentifizierungsdaten (PID) für KYC, Ausstellung und Verifizierung von EAAs, QEAAs und Pub-EAAs, starke Kundenauthentifizierung für Logins und Zahlungen sowie Autorisierung qualifizierter elektronischer Signaturen – jeweils in Same-Device- und Cross-Device-Flows. Eine Komponente, die nur PID abfragt, ist ein PID-Requester.
- Die vollständige Vertrauensinfrastruktur, nicht nur der Protokollaufruf: OpenID4VCI und OpenID4VP sind der sichtbare Teil. Darunter liegen Zugangs- und Registrierungszertifikate, die Validierung von Ausstellern und Wallets gegen Trust Frameworks (X.509 und OpenID Federation), Statuslisten für den Widerruf, Wallet Unit Attestation und die kontinuierliche Nachverfolgung von Änderungen am ARF und an den Durchführungsrechtsakten. Diesen Teil unterschätzen die meisten Organisationen – und er hört nie auf.
- Konfigurierbares Vertrauen, nicht vorgegebenes Vertrauen: Das Ökosystem beruht auf einem Prinzip: Die Partei, die Identitätsdaten anfragt und nutzt, entscheidet nach eigenen Maßstäben, was sie für akzeptabel hält. Welche Aussteller akzeptiert werden, auf welche Vertrauenslisten man sich stützt, welche Attribute abgefragt werden, wie mit unterschiedlichen Rechtsräumen umgegangen wird – eine Bank beantwortet diese Fragen anders als ein Versicherer, eine Relying Party in einem Mitgliedstaat anders als eine in einem anderen. Ein Connector muss Vertrauensentscheidungen daher konfigurierbar machen, statt sie fest einzuprogrammieren. Vordefinierte Vorlagen, die einer Organisation den Einstieg erleichtern, sind willkommen; ein fester Satz von Vertrauensentscheidungen, den die Organisation nicht ändern kann, nicht. Eine Komponente, die sich mit den Wallets verbindet, diese Entscheidungen aber für Sie trifft, funktioniert technisch – sie entspricht nur nicht dem Geist des Ökosystems.
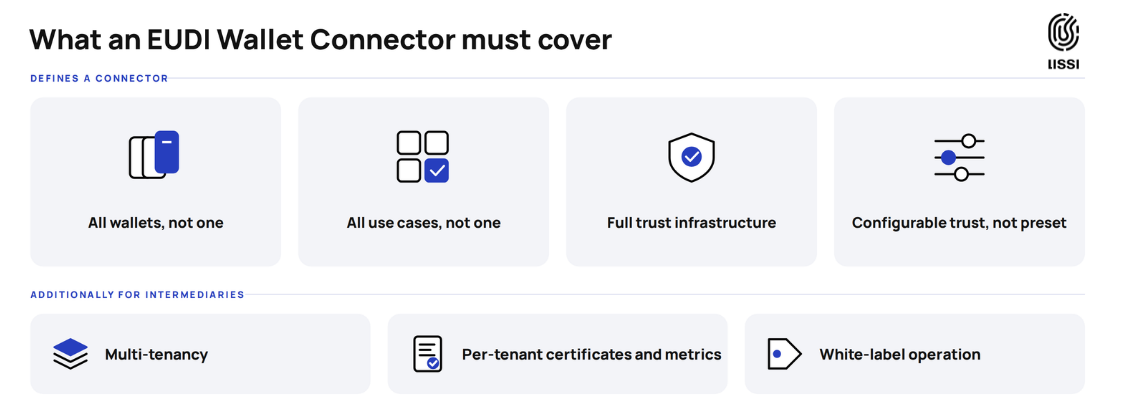
Noch ein Hinweis zu Intermediären: Connectoren sind nicht nur für Relying Parties gedacht, die direkt integrieren. Identitätsanbieter (IDV), QTSPs, Zahlungsdienstleister und IT-Dienstleister, die ihren eigenen Kundinnen und Kunden Wallet-Funktionen anbieten, betreiben darunter ebenfalls einen Connector. Sie haben meist zusätzliche Anforderungen: vollständige Mandantenfähigkeit mit logisch getrennten Bereichen je Kunde, Zertifikate und Konfiguration je Mandant, Metriken je Endpunkt für Abrechnung und Reporting sowie White-Labelling, damit jede Relying Party im eigenen Namen auftritt. Das Prinzip des konfigurierbaren Vertrauens gilt auch hier: Ein Intermediär kann vordefinieren, wie eine PID-Anfrage für seine Kunden aussieht, der Endkunde sollte aber weiterhin selbst festlegen können, was er für vertrauenswürdig hält.
Was ein Wallet Connector nicht ist
Kein Single-Endpoint-Add-on. Viele Identitätsverifizierungsanbieter und klassische eID-Anbieter erweitern bestehende Produkte um einen Wallet-Endpunkt – typischerweise eine Wallet, ein Credential-Typ, ein Flow. Das sind nützliche Integrationen. Sie gehören aber zu einer anderen Kategorie, und sie Connector zu nennen, ist heute die Hauptursache für Verwirrung in Ausschreibungen.
Keine Business Wallet. Der Vorschlag der Europäischen Kommission für eine European Business Wallet beschreibt etwas anderes: eine Wallet, die im Namen einer Organisation Credentials hält, empfängt und gegenüber anderen Unternehmen und Behörden vorlegt. Ein Connector dagegen ist das Werkzeug der Organisation, um mit den Wallets natürlicher Personen zu interagieren. Anderer Zweck, teils andere Standards. Beides hängt zusammen – eine Organisation, die heute einen Connector betreibt, ist gut für Business-Wallet-Szenarien von morgen aufgestellt –, aber ein Connector ist nicht per se eine Business Wallet.
Wie man einen Connector auswählt – die Technologie und der Partner dahinter
Funktionen entscheiden, ob ein Produkt ein Connector ist. Der Partner entscheidet, ob Sie die nächsten zehn Jahre darauf aufbauen können.
Vier technische Fragen:
- Welche Wallets genau – und wie schnell werden neue Wallets der Mitgliedstaaten unterstützt, sobald sie in Sandboxes und Pilotprojekten erscheinen?
- Welche Anwendungsfälle über die PID-Verifizierung hinaus: Ausstellung von Credentials, SCA, QES?
- Deckt er die Vertrauensinfrastruktur ab – Zugangs- und Registrierungszertifikate, Trust Frameworks, Statuslisten – und wie werden Änderungen am ARF und an den Durchführungsrechtsakten nachgeführt?
- Können Sie Ihre eigenen Vertrauensentscheidungen treffen – akzeptierte Aussteller, Vertrauenslisten, Regeln je Branche oder Rechtsraum – oder sind sie vorgegeben?
Lautet die Antwort auf eine der technischen Fragen Nein, kann es trotzdem ein gutes Produkt sein. Wir würden es nur nicht Connector nennen.
Drei Fragen zum Partner:
- Wer steht hinter der Software?
Für regulierte Institute sind Eigentümerstruktur und Kapitalbasis eines Infrastrukturanbieters eine Frage des Drittparteienrisikos – und eine Frage der Souveränität.
- Setzt der Anbieter das Ökosystem nur um – oder gestaltet er es mit?
Das ARF und seine Durchführungsrechtsakte sind weiterhin in Bewegung. Ein Anbieter, der nur veröffentlichte Spezifikationen umsetzt, ist immer eine Revision im Rückstand. Wer an der Standardisierung und den Large-Scale Pilots mitwirkt, sieht Änderungen kommen, kann Ihnen sagen, was sie für Ihre Integration bedeuten – und Compliance vertraglich garantieren.
- Bietet er das Deployment-Modell an, das Sie brauchen – oder das, das ihm passt?
Manche Anbieter bieten nur SaaS, manche nur On-Premise. Größere regulierte Institute brauchen oft On-Premise für die Produktion und eine Cloud-Sandbox für die Evaluierung; Intermediäre benötigen unter Umständen beide Modelle für unterschiedliche Kunden. Ein Anbieter, der Sie auf ein einziges Modell festlegt, trifft an Ihrer Stelle eine Architekturentscheidung.
Ein Vorschlag, kein Urteil
Wir haben die Kategorie benannt, und so verstehen wir sie: alle Wallets, alle Anwendungsfälle, die vollständige Vertrauensinfrastruktur und Vertrauensentscheidungen, die bei der Organisation bleiben. Das ist der Maßstab, an dem wir unser eigenes Produkt messen – und wir wissen, dass sich das Ökosystem noch entwickelt und andere die Grenzen womöglich anders ziehen. Wir freuen uns über Feedback zu dieser Definition und hoffen, dass sie ein konstruktiver Beitrag zur fachlichen Weiterentwicklung des EUDI-Wallet-Ökosystems ist. Details dazu, wie wir sie umsetzen, finden Sie auf unserer Seite zum Lissi EUDI Wallet Connector.